

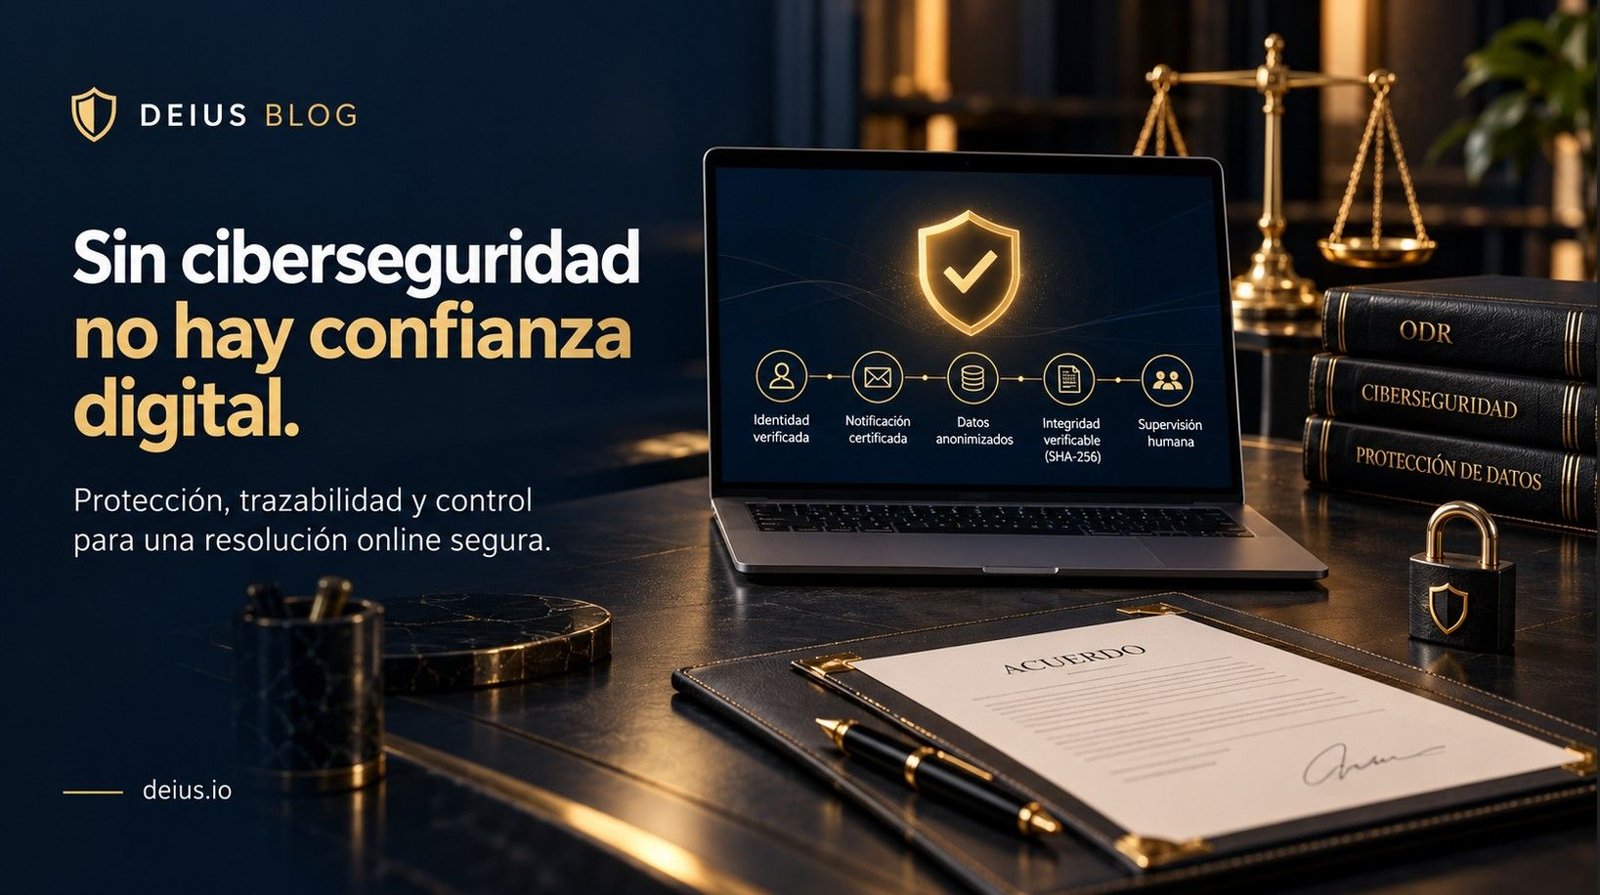
En resumen: Una plataforma de ODR (resolución de conflictos online) solo funciona si las partes confían en ella, y esa confianza depende de tres cosas: que sus comunicaciones sean confidenciales, que los datos y documentos no se alteren y que se sepa con certeza quién está al otro lado. En España y la UE esto no es una buena práctica opcional: el RGPD exige medidas de seguridad adecuadas al riesgo y notificar las brechas en 72 horas, y los estándares internacionales de ODR piden plataformas seguras, confidenciales y transparentes. La tecnología asiste, pero las decisiones siguen siendo siempre de las partes.
El problema real: un conflicto es el peor momento para filtrar información
Cuando dos empresas negocian una disputa, comparten justo lo que menos quieren que salga de ahí: cifras de facturación, condiciones contractuales, correos internos, documentación de impagos y estrategias de negociación. Una negociación online concentra todo eso en un solo sitio.
Ese sitio puede fallar de tres maneras:
- Confidencialidad: alguien ajeno al caso accede al expediente, por una credencial robada, un enlace mal protegido o una configuración descuidada.
- Integridad: un documento se modifica después de subirse, o un acuerdo se altera tras la firma, y nadie puede demostrar cuál es la versión original.
- Identidad: una de las partes no es quien dice ser, o un tercero suplanta a un representante para cerrar o bloquear un acuerdo.
A esto se suma una consecuencia jurídica muy concreta. Desde la LO 1/2025, intentar un medio adecuado de solución de controversias (MASC) es requisito de procedibilidad en el orden civil y mercantil, así que muchas empresas usarán plataformas online por comodidad y por plazo. Si esa plataforma no ofrece garantías, el daño no es solo técnico: se pierde la confianza en el propio procedimiento, y con ella la disposición a llegar a un acuerdo.
Por eso la seguridad no es un anexo técnico del servicio. Es parte de lo que el servicio promete.
Qué exigen los estándares de ODR: seguro, confidencial y transparente
Los estándares internacionales de ODR del NCTDR y el ICODR, traducidos al español, fijan principios que sirven de vara de medir para cualquier plataforma. Tres afectan directamente a la ciberseguridad:
- Seguro: los proveedores deben hacer todos los esfuerzos genuinos y razonables para garantizar que las plataformas sean seguras, proteger los datos frente a terceros no autorizados y comunicar cualquier brecha junto con las medidas preventivas.
- Confidencial: deben mantener la confidencialidad de las comunicaciones de las partes y explicar quién ve los datos, para qué se usan, cómo se almacenan y cómo se notifican las brechas.
- Transparente: deben informar por adelantado, de forma accesible, del proceso, de los riesgos, de los costes y del papel de la inteligencia artificial.
No son normas de obligado cumplimiento en España, pero marcan qué puede esperar razonablemente una parte que usa una plataforma.
RGPD: seguridad adecuada al riesgo y 72 horas para notificar
En un caso de ODR casi siempre hay datos personales: identificación de las partes, representantes, direcciones y contenido de los documentos. El RGPD exige aplicar medidas técnicas y organizativas apropiadas según el riesgo, el coste y la naturaleza del tratamiento.
Si ocurre una brecha que pueda suponer un riesgo para los derechos y libertades de las personas, el responsable debe notificarla a la AEPD en un máximo de 72 horas desde que tiene conocimiento. Si concluye que no hay riesgo, debe igualmente documentar el incidente, sus efectos y las medidas correctoras. Y cuando el riesgo es alto, también debe comunicarlo directamente a los afectados (artículo 34).
NIS2: lo que se sabe y lo que aún no es exigible en España
La Directiva NIS2 endurece la gestión de riesgos y la notificación de incidentes con un sistema de tres avisos: alerta inicial en 24 horas, notificación completa en 72 horas e informe final en un mes. Se aplica a entidades esenciales e importantes de sectores concretos.
En España, según el seguimiento de la transposición revisado el 5 de octubre de 2026, la ley no está en vigor: el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en Consejo de Ministros el 14 de enero de 2025 y aún no se ha publicado en el BOE. La Comisión Europea remitió a España al Tribunal de Justicia de la UE el 8 de julio de 2026, y el Real Decreto-ley 12/2018 sigue vigente mientras tanto. Que una plataforma de ODR quede o no dentro de su ámbito dependerá de su tamaño, su sector y el texto final de la ley.
ENS e ISO 27001: el lenguaje de la seguridad certificada
El Esquema Nacional de Seguridad (ENS) es obligatorio para las administraciones públicas españolas. Según esta comparativa, complementa a ISO 27001 sin sustituirla: ISO 27001 se centra en confidencialidad, integridad y disponibilidad, y el ENS añade trazabilidad y autenticidad. Los sistemas se clasifican en categoría básica, media o alta, y en las dos últimas hay que pasar una auditoría de certificación cada dos años.
Para una empresa que elige plataforma, estas siglas funcionan como señal de madurez. Para una institución pública o colegio profesional que quiera ofrecer MASC online, pueden ser un requisito.
Inteligencia artificial: más capacidad, más superficie de riesgo
Usar IA como asistencia añade preguntas de seguridad que antes no existían: qué datos del caso se envían a un modelo, quién los procesa, si se conservan y si las partes lo han consentido. Como explicamos en nuestro artículo sobre el AI Act y la resolución de conflictos, los sistemas de ODR pueden clasificarse como de alto riesgo, y eso lleva consigo exigencias de robustez y ciberseguridad.
La regla práctica es sencilla: la IA solo asiste, la persona decide, y las partes deben saber en cada momento qué se hace con su información.
Ciberseguridad en ODR: ocho controles para evaluar una plataforma
| Control | Qué comprobar |
|---|---|
| Acceso | Autenticación reforzada y permisos por rol (parte, contraparte, administrador) |
| Cifrado | Datos cifrados en tránsito y en reposo |
| Trazabilidad | Registro de quién hizo qué y cuándo, con sellado de fecha |
| Integridad | Documentos y actas protegidos frente a modificaciones posteriores |
| Identidad | Verificación de las partes y de sus representantes |
| Proveedores | Contratos de encargo de tratamiento y control de terceros, incluida la IA |
| Incidentes | Protocolo de respuesta y notificación en 72 horas |
| Transparencia | Política clara sobre qué datos se usan, dónde y durante cuánto tiempo |
Ciberseguridad en ODR en la práctica: el enlace que llegó a quien no debía
Imagina una distribuidora que reclama a un cliente un impago de 48.000 euros y acepta negociar online. El administrador de la distribuidora comparte el acceso al expediente con un compañero por correo, y este lo reenvía a su asesor externo. Sin controles de acceso, ese enlace circula sin que nadie sepa quién lo abrió.
Con una plataforma bien diseñada, cada persona tiene un rol, cada acceso queda registrado y cada documento subido conserva su huella. Si alguien ajeno intenta entrar, el sistema lo detecta y el responsable puede reaccionar dentro de las 72 horas que marca el RGPD. Y si la contraparte pregunta después qué versión del acuerdo se firmó, existe un registro que lo demuestra.
Nada de esto resuelve el conflicto. Lo que hace es evitar que el propio procedimiento se convierta en un segundo conflicto.
Qué cambia con la tecnología en la ciberseguridad en ODR
La seguridad en ODR ya no se limita a poner una contraseña. Tres cambios marcan el paso:
- Identidad digital: los mecanismos de identificación electrónica europeos, que tratamos en nuestro artículo sobre eIDAS 2 y la identidad digital, permitirán acreditar quién firma un acuerdo con mucha más certeza.
- Trazabilidad por diseño: cuando el conflicto se trata como dato, como planteamos en El conflicto como dato, cada paso queda registrado y se puede auditar sin exponer el contenido del caso.
- IA con supervisión: la inteligencia artificial puede ayudar a ordenar documentos o proponer redacciones, pero con consentimiento informado de las partes y con revisión humana, como ampliamos en Human in the loop en LegalTech.
Seguridad, privacidad y trazabilidad en DEIUS
DEIUS incorpora actualmente distintas medidas técnicas orientadas a reforzar la seguridad, la privacidad y la trazabilidad del procedimiento digital:
- Procesamiento de IA mediante la API de OpenAI. Las funcionalidades de inteligencia artificial de DEIUS se procesan mediante la API de OpenAI. De acuerdo con las condiciones aplicables a la API, los datos enviados a través de este servicio no se utilizan por defecto para entrenar los modelos de OpenAI.
- Notificación electrónica certificada. La comunicación de inicio del procedimiento a la contraparte se realiza mediante un servicio de entrega electrónica certificada de Lleida.net, que permite acreditar el envío y conservar evidencias asociadas a los eventos de la comunicación.
- Integridad verificable mediante SHA-256. Los documentos oficiales generados por DEIUS, incluidos determinados certificados, actas y documentos de invitación, incorporan una huella criptográfica SHA-256 que permite comprobar posteriormente si el archivo ha sido modificado.
- Supervisión humana del procedimiento. DEIUS funciona como un asistente digital para facilitar la negociación y la resolución del conflicto. La inteligencia artificial no sustituye la voluntad de las partes ni adopta por sí sola la decisión final. El procedimiento mantiene supervisión humana en los puntos relevantes de su desarrollo.
Estas medidas forman parte de una arquitectura de seguridad y trazabilidad en evolución continua. DEIUS adapta progresivamente sus procesos técnicos y organizativos a las exigencias propias de un servicio digital aplicado a la resolución de conflictos.
Preguntas frecuentes sobre ciberseguridad en ODR
¿Es seguro negociar un conflicto empresarial online? Puede serlo, si la plataforma controla quién accede, protege los documentos y registra lo que ocurre en el expediente. Conviene preguntar por todo ello antes de aceptar, igual que se pregunta por las condiciones del servicio.
¿Qué pasa si hay una brecha de seguridad durante un procedimiento? Si hay datos personales afectados y existe riesgo para las personas, el responsable debe notificarla a la AEPD en un máximo de 72 horas desde que tiene conocimiento, y comunicarlo a los afectados si el riesgo es alto. Incluso cuando no hay que notificar, el incidente debe documentarse.
¿Se aplica NIS2 a las plataformas de ODR en España? A fecha de 5 de octubre de 2026, la ley de transposición española sigue sin publicarse en el BOE, así que NIS2 no es todavía exigible como norma interna. Si lo será para una plataforma concreta dependerá del texto final, de su sector y de su tamaño.
¿La inteligencia artificial pone en riesgo la confidencialidad de mi caso? Puede hacerlo si no se controla qué datos se tratan y quién los procesa. Por eso la IA debe usarse solo como asistencia, con consentimiento informado de las partes, información clara sobre su papel y revisión humana.
¿Tienes un conflicto empresarial y quieres intentar resolverlo con garantías?
Cuéntanos tu caso. En DEIUS analizamos tu situación, te explicamos qué vía de resolución encaja mejor y te mostramos cómo se desarrollaría el procedimiento en un entorno ordenado y confidencial.
Las decisiones siempre son tuyas.
Sigue leyendo en el blog de DEIUS
- ¿Qué conflictos son adecuados para una negociación digital y cuáles no?
- DSR y justicia digital: resolver conflictos online ya no es futurista
- Así Funciona Deius
Si prefieres prevenirlo desde el contrato, revisa nuestras cláusulas MASC y ODR en contratos B2B.
Para seguir
¿Tienes un conflicto con otra empresa o persona? Haz un diagnóstico de tu caso, consulta cuánto puedes ahorrar negociando o inicia tu negociación.
Sobre el autor
Francisco Prieto es Director de Comunicación y Marketing (Dircom) de DEIUS Smart Resolutions, plataforma pionera en resolución digital de conflictos (DSR) y MASC online en España. Especialista en contenidos para el sector legal (Social Media Marketing y SEO), es redactor del blog #EspacioTIC en Law&Trends y de contenidos técnicos y jurídicos para plataformas digitales y editoriales. Ganador del Premio AMMI 2015 al mejor blog de mediación (A Mediar Granada) y Medalla al Mérito Profesional.
Nota de transparencia: el contenido de este blog se crea bajo la dirección de nuestro director de comunicación, con Claude AI como copiloto de DEIUS.
Fuentes
- NCTDR e ICODR: Estándares de ODR 2022, traducción al español
- Prodat: más seguridad, más privacidad, por qué NIS2 refuerza al RGPD
- AEPD: notificación de una brecha de datos personales a la autoridad de control
- NISD2.eu: estado de NIS2 en España, revisado el 5 de octubre de 2026
- EALDE: Esquema Nacional de Seguridad e ISO 27001
Pingback:eIDAS 2 e identidad digital europea: acuerdos online
Pingback:Human in the loop en LegalTech: supervisión humana en IA
Pingback:Laboratorio de Conocimiento: las simulaciones interactivas de la Escuela de Pensamiento DEIUS - deius.io